写点什么
创作场景
- 记录自己日常工作的实践、心得
- 发表对生活和职场的感悟
- 针对感兴趣的事件发表随笔或者杂谈
- 从 0 到 1 详细介绍你掌握的一门语言、一个技术,或者一个兴趣、爱好
- 或者,就直接把你的个人博客、公众号直接搬到这里
登录/注册
收录了 gans 频道下的 50 篇内容
生成对抗网络(GANs),由2014年还在蒙特利尔读博士的Ian Goodfellow引入深度学习领域。2016年,GANs热潮席卷AI领域顶级会议,从ICLR到NIPS,大量高质量论文被发表和探讨。Yann LeCun曾评价GANs是“20年来机器学习领域最酷的想法”。 GANs在一个月前的NIPS大会的会议大纲被提到逾170次,Facebook、Open AI等AI业界巨头都纷纷加入了对GANs的研究,连Apple公开发表的第一篇AI论文,就是关于利用GANs来训练AI图像识别能力。 由此可见,从学术界到工业界,GANs席卷而来。 Nikolai Yakovenko是一名俄罗斯出生的美国人,现Twitter供职,从事AI的研究。不久前,他写了一篇博文,阐述了他的看法:GANs将改变世界。 InfoQ梳理了Nikolai的观点,整理成文,带领读者来展望GANs将会给世界带来什么样的变化。

本文首先对生成对抗网络(GAN)的发展进行了简单的介绍。随后深入探讨了 GAN 的网络原理,并介绍了网络的评价指标。最后带领读者创建并运行自己的 GAN,利用 MNIST 数据集训练网络,用 Comet.ml 对实验数据和参数进行分析,并生成手写数字。

所谓生成模型,就是指可以描述成一个生成数据的模型,属于一种概率模型。维基百科上对其的定义是:在概率统计理论中, 生成模型是指能够随机生成观测数据的模型,尤其是在给定某些隐含参数的条件下。它给观测值和标注数据序列指定一个联合概率分布。

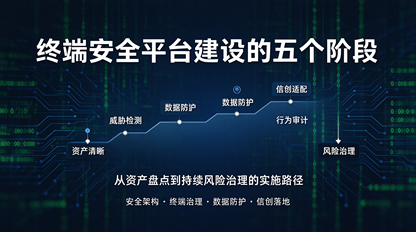
不少组织建终端安全平台,总想一把抓检测、防泄漏、审计、补丁,反而卡在落地。本文把建设拆成资产清晰、威胁可见、数据可控、行为可追溯、体系可持续五个阶段,关键不在功能多,而在顺序对,并给出判断矩阵与实施建议。

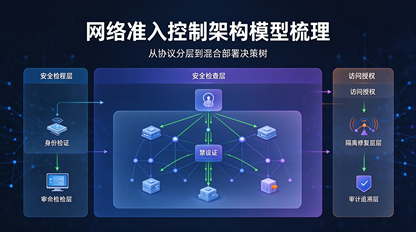
网络准入控制远不只是选个协议的事,它是一条串起终端识别、身份认证、安全检查、访问授权、隔离修复和审计追溯的完整控制链。本文从架构师视角,搭一个能复用的准入控制分层模型,再聊聊不同技术在模型里处在什么位置、边界在哪、怎么选型。
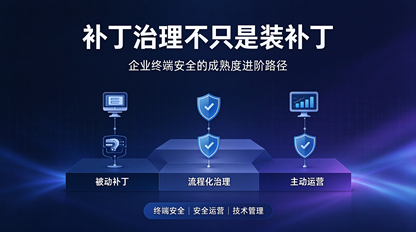
很多企业的补丁管理长期停留在「推送、检查」的被动阶段,但随着终端数量和安全要求提升,补丁治理得往流程化、平台化和持续运营的方向走。本文从成熟度视角,拆开看企业补丁治理的三个阶段,给技术管理者一条能参考的建设路径。
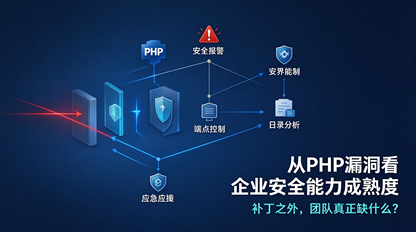
PHP 等高危漏洞频发,暴露的远不只是软件缺陷。本文从技术管理者视角,把漏洞响应拆成资产可见、风险分级、临时防护、入侵检测和跨团队协同五个层级,指出补丁之外,企业真正缺的是持续安全能力,而非单个工具。
本文复盘一次企业文档安全专项建设,围绕核心业务资料保护,梳理文档备份、外发控制、敏感信息检测、文档水印、防勒索等能力的建设顺序、实施边界与运营要点,给安全团队一条可参考的落地路径。
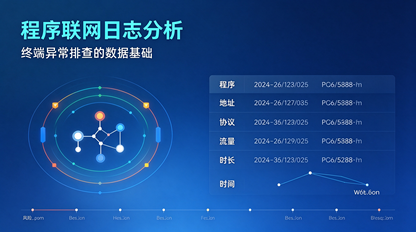
终端行为记录的价值不只是留存日志,而是为安全事件回溯和异常排查提供连续的数据基础。本文从协作行为、网页访问、文件传输、AI 交互和程序联网日志几个维度,讨论终端行为治理的建设思路。
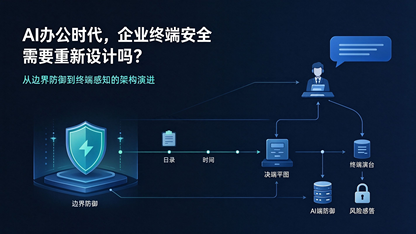
大模型工具进入办公流程后,数据泄露入口正从网络边界向终端本地迁移。传统以防火墙和上网行为管理为中心的架构,很难完整覆盖「复制 → 粘贴 → 提交AI」这类新风险。本文从安全架构演进角度,分析AI办公带来的挑战,给出终端安全体系的设计思路与落地路径。
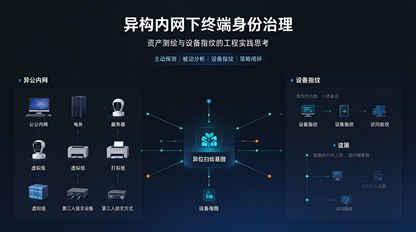
异构内网中 PC、服务器、IoT 哑终端、虚拟机混合接入,静态资产台账逐步失效。本文从工程视角,分析资产测绘、设备指纹的技术边界,介绍一套包含数据归一、策略引擎、流程闭环的终端身份治理链路,并梳理落地时容易踩中的工程陷阱,为企业内网建设提供参考。
终端日志量激增后,安全团队真正的挑战是快速识别高危风险。AI 进入终端安全分析,变化不止自动分析,更是建立高效运营闭环。本文从看见到看懂的演进、行为链路还原与风险排序的落地用法,及常见误区与建设建议,讨论趋势背后的真实落地点。
很多企业的终端安全建设停在工具部署和规则配置,但真正决定效果的,是资产可见、风险分级、策略适配和运营闭环。本文结合某制造企业实践,聊聊怎么从「装上工具」走到「形成能力」,不推荐任何产品。
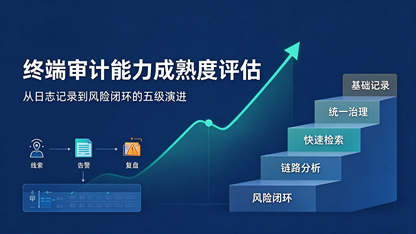
很多企业的终端审计还停在「事后补证」,日志散、检索难、链路还原不了。本文建一个终端审计能力成熟度模型,分零散记录、统一采集、检索分析、事件溯源、风险闭环五级,并给出技术管理者按阶段建设的路径建议。
终端安全平台上线往往只是开始,真正考验在运营。本文以一线运营视角,复盘告警疲劳、策略与业务冲突、日志爆仓、规则失修、效果缺度量、过度依赖工具这六个常见坑,给出务实的规避思路,供安全从业者参考。

直播内容:年后,吴甘沙辞职选择创办驭势科技,曾经想用两年时间搞定一切,如今五年已过还在努力做商业化落地。

MT Lab落地多个头发生成项目
Victoria上周粉刷了一下家中的厨房,这一过程使她联想起了结对编程。她和她的搭档之前也有过粉刷房间的经验,而且出来的效果也让她们感到十分自豪。但换成了她自己来做的话,尽管她具有良好的技能与知识,但最终的效果也不那么理想。她对此产生了疑问:事情为什么是这样?

在图像处理方面,机器学习实践者们正在逐渐转向借助生成对抗网络的力量
当今的软件工程对人员和技术同样重视 – 需要帮助团队发挥出始终如一的表现。我们需要促进团队之间的协作,让大家能够更顺畅地完成工作。Matthew Skelton和Victoria Morgan-Smith在本文中探讨了如何通过内部会议促进组织的社会资本,借此让人际关系更为繁荣,业务更为兴旺。
 京公网安备 11010502039052号 | 产品资质