写点什么
创作场景
- 记录自己日常工作的实践、心得
- 发表对生活和职场的感悟
- 针对感兴趣的事件发表随笔或者杂谈
- 从 0 到 1 详细介绍你掌握的一门语言、一个技术,或者一个兴趣、爱好
- 或者,就直接把你的个人博客、公众号直接搬到这里
登录/注册
收录了 高危漏洞 频道下的 50 篇内容
Apache Struts2作为世界上最流行的Java Web服务器框架之一,3月7日带来了本年度第一个高危漏洞——CVE编号CVE-2017-5638。其原因是由于Apache Struts2的Jakarta Multipart parser插件存在远程代码执行漏洞,攻击者可以在使用该插件上传文件时,修改HTTP请求头中的Content-Type值来触发该漏洞,导致远程执行代码。

注意了!小心你的电脑被挖矿

Docker Hub 中公共镜像的安全形势值得担忧。

安全仍是困扰无人驾驶汽车的一大核心难题。

一错十二载:一个令众多主要Linux发行版“闻风丧胆”的root权限bug。

微软无意重建基于Windows的移动操作系统;三星关闭在中国最后一家手机工厂;30用户手动下载和安装谷歌应用的方式失效;
Java 库fastjson存在远程代码执行漏洞,允许攻击者直接获取服务器权限。
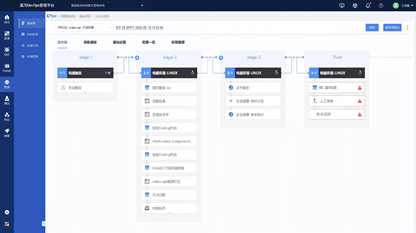
在企业数字化快速迭代、业务频繁发版的当下,很多公司都陷入同一个困境:开发只管功能交付,安全只做事后检查,研发与安全彻底 “两张皮”:
塞讯安全实验室独家复现 Langflow 致命漏洞:默认配置即可夺取 Root 权限。带你 60 秒看透从无认证访问到全线沦陷的攻击全链条。
2026年5月,Nginx官方披露CVE-2026-42945。一个潜伏18年的堆缓冲区溢出漏洞,再次引发业界对开源网关安全性的深度思考。

本文深入剖析了Grafana中的高危漏洞CVE-2025-4123,展示了攻击者如何从一个路径遍历漏洞入手,串联跨站脚本、服务器端请求伪造等攻击,最终实现完全接管账户的攻击链条。
鸿蒙ArkWeb组件提供runJavaScript系列、registerJavaScriptProxy两大核心通信接口,支撑应用Native原生层与前端H5页面的双向数据交互,是鸿蒙混合开发(Hybrid)的核心能力。

网络空间测绘和云原生之间能擦出什么火花?本文将以测绘数据为导向为各位读者介绍云原生服务面临的风险。
详细分析Microsoft Windows OLE组件中的关键零点击RCE漏洞CVE-2025-21298,涵盖漏洞概述、技术细节、影响范围和缓解措施。此漏洞CVSS评分9.8,攻击者可通过特制RTF文件实现无需用户交互的远程代码执行。
深入分析CVE-2025-61481,这是一个影响MikroTik RouterOS v7.14.2和SwitchOS v2.18的WebFig管理界面高危漏洞,涉及未加密的HTTP通信、凭证泄露以及潜在的远程代码执行风险,CVSS评分为10.0。
本文详细分析了CVE-2025-36250这一CVSS 10.0满分严重漏洞,涵盖其技术细节、影响范围、修复方案及防护措施,帮助管理员快速识别并应对这一威胁。
首先说个题外话,昨天这篇文章被平台进行了初步推流,很惊喜和意外,有这么多朋友喜欢,感谢大家的支持,我会再接再厉,争取写出大家喜欢的文章! : 若依(RuoYi)魔改之路:如何用一套代码,撑起 1000 个客户的 SaaS 平台?

 京公网安备 11010502039052号 | 产品资质