谷歌的 AndroidX Security State 库让应用程序能够在单个组件级别验证安全补丁状态,而不是依赖单一的、面向整个设备的安全补丁日期。
随着 AndroidX Security State 和 Security State Provider 库的推出,谷歌提供了一种评估 Android 设备安全性的集中化机制,支持更细粒度的校验,灵活性也更高。
无论你开发的是安全关键型、面向消费者的应用(如银行、金融科技或医疗保健),还是移动设备管理(MDM)解决方案,这些库都能让你以编程方式按组件验证设备的安全状态。
安全补丁级别(SPL)是一个整体性补丁编号,涵盖 Android 设备上运行的整套系统软件栈。新机制支持组件级安全校验,可以更精准地查看可用修复项。
Security State 库定义了三种不同的补丁级别:设备 SPL、已发布 SPL 和可用 SPL。设备 SPL 直接从运行中的系统查询,无需网络访问,表示当前已安装的安全补丁级别。已发布 SPL 表示谷歌针对给定组件官方发布的最新补丁级别。可用 SPL 表示可在特定设备上下载和安装的补丁级别。
在组件层面,Security State 库可区分核心 Android 操作系统(系统)、通过谷歌 Play 更新的操作系统子系统(系统模块)以及内核。
通过在组件层面展示这三种不同补丁级别,开发者和企业现在可以准确掌握设备的安全状况,识别缺失补丁,并主动采取修复措施。
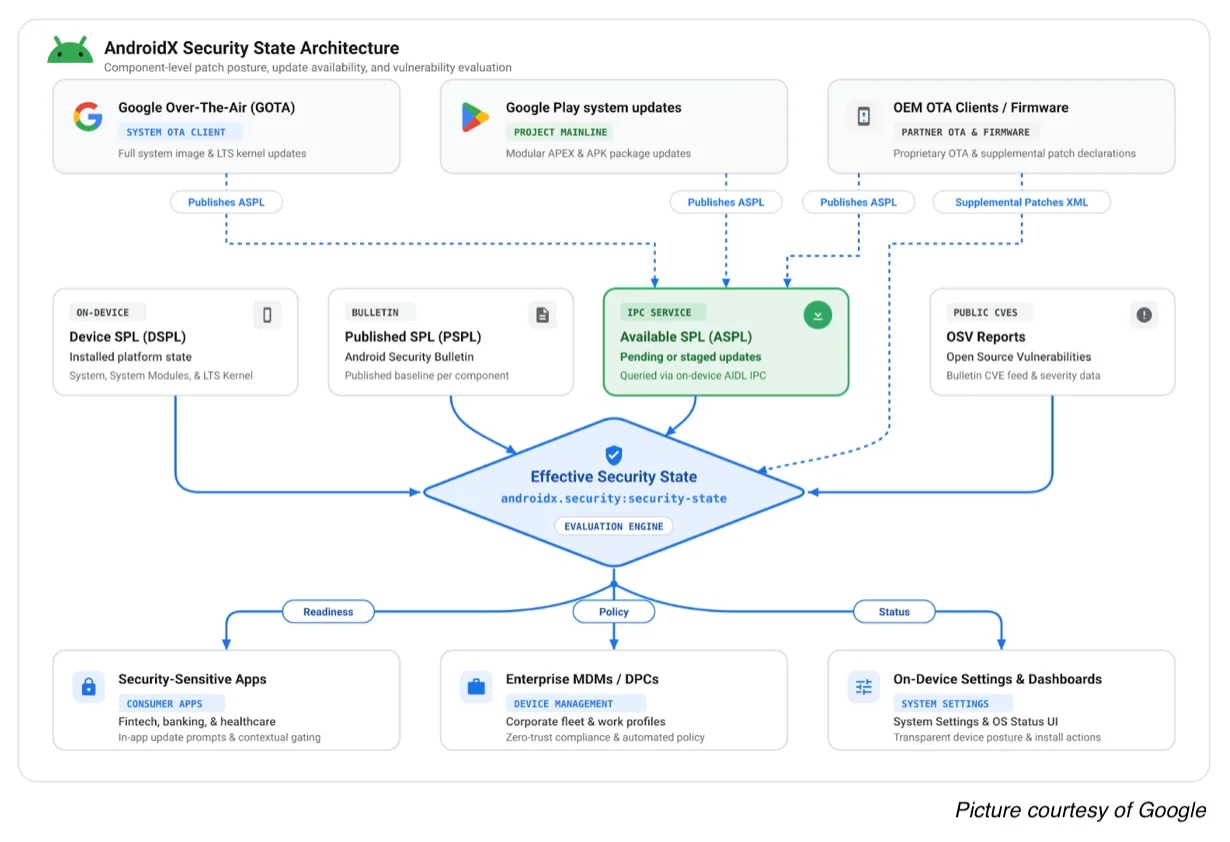
例如,银行和企业应用可以使用设备 SPL 和可用 SPL,在允许执行敏感操作前确认设备安全。应用不再只是简单拒绝请求,而是可以要求用户先安装特定操作系统组件更新。开发者还可以在执行安全敏感操作前检查特定 CVE 的补丁状态(使用某些硬件或软件组件,例如 NFC 或蓝牙)。
该库提供了 和 函数,聚合从当前设备获取的数据,发现各系统组件待处理的安全更新。
函数用于检查设备上特定 CVE 是否已打补丁,而 用于判断设备是否已安装所有可用安全补丁。
最后, 可生成安全公告与 CVE 详情的标准链接。
Security State Provider 库是一个专为 OEM 设计的配套库,它标准化了更新客户端向 Android 应用通知更新可用的方式。这意味着应用无需知道更新是来自谷歌 Play、谷歌的 OTA 客户端还是 OEM 的专有 OEM 客户端。
了解设备安全状态文档为开发者提供全部所需信息,可基于实时、组件级补丁信息更好地保护用户。
查看英文原文:https://www.infoq.com/news/2026/10/android-security-state-libs/


