本原创文章帖发布在华为开发者联盟社区,欢迎开发者前往访问评论交流,更多与该内容相关讨论,请点击原帖查看:鸿蒙系统故障定位skills:破译崩溃密码,让崩溃故障精准归因-华为开发者话题 | 华为开发者联盟
某工作日的上午,某应用用户正熟练地在聊天、邮件、文件预览之间快速切换。10 点 33 分 34 秒,他离开前台去做别的事。20 秒后,应用崩溃了。
日志显示:SIGSEGV(SEGV_MAPERR)@0x006bcc0c4890755c,崩溃在 libc++_shared.so (_release_weak()+40),调用链上出现了 ECSConnection::unRefRequest。空指针?野指针?内存泄漏?还是多线程竞争?开发者面对这份'密码本',一时难以判断。
这正是 CppCrash 分析的核心难题:日志信息高度抽象,崩溃原因隐藏在信号值、地址偏移和寄存器状态的组合里,没有系统化的分析方法,就像在黑暗中摸索。
华为可靠性技术团队打造的 CppCrash 故障分析技能(hmos-cppcrash-analysis),正是为解决这一痛点而生。它以系统化的分析流程,将这份'密码本'逐层破译,让 Native 崩溃从黑盒走向透明。
一、信号识别:从混沌中锚定方向
CppCrash 日志的第一步,是读懂信号。SIGSEGV、SIGABRT、SIGBUS、SIGILL——每一个信号值都对应着不同的崩溃根因分类:
SIGSEGV:访问无效内存(空指针解引用、越界访问、UAF)
SIGABRT:进程被中止(线程死锁、FD 泄漏、时序问题)
SIGBUS:非对齐内存访问
SIGILL:非法指令
SIGSEGV(SEGV_MAPERR) 首先锚定了一个方向:不是空指针(空指针通常是 SEGV_NULL),而是访问了一个曾经有效、现已释放的地址。SEGV_MAPERR 意味着'尝试访问未映射到进程地址空间的地址'——这是一个强烈的 Use-After-Free 信号。
技能内置的信号语义知识库,能够自动识别并解读这些信号组合,为后续分析锁定方向。
二、地址解码:从十六进制中捕捉特征
崩溃地址本身会说话。经验丰富的开发者知道:
0x00000000:高概率空指针解引用
0x0000000c:结构体成员空指针的偏移访问
0x006b 或 0x6b6b 开头:很大可能 Use-After-Free,内存已被释放但指针未置空
地址随机、崩溃栈也随机:怀疑地址越界或二进制不匹配
本案例中,崩溃地址 0x006bcc0c4890755c 以 0x006b 开头——这与 Use-After-Free 的地址特征高度吻合。结合信号类型,技能在地址解码阶段就能形成初步判断:这不是普通的空指针,而是一个悬空指针的二次访问。
进一步观察寄存器状态:x8 = 0x6b6bcc0c4890753c 与崩溃地址高度接近,x9 = 0(空指针)。这说明有一个关键对象已经被释放,但其引用仍在被使用。技能由此进一步锁定 UAF 的可能性。
三、调用栈解析与根因定位:从偏移到语义
崩溃栈中的地址是 SO 文件内的偏移量,直接看是'天书'。技能使用 llvm-addr2line 将偏移解析为函数名和行号,让调用链变得可读:
#00 pc 00000000000c60e0 libc++_shared.so(_release_weak()+40)
#01 pc 000000000038633c libimsdk.so
#02 pc 000000000027edfc libimsdk.so(ECSConnection::unRefRequest+60)
_release_weak() 是 C++ shared_ptr/weak_ptr 引用计数管理的核心函数。ECSConnection::unRefRequest 表明这与企业连接服务的生命周期管理有关——当引用计数归零时,对象被释放,但仍有 weak_ptr 试图访问其控制块,导致访问已释放内存。
从符号到语义,调用栈分析让崩溃从'地址天书'变成了'业务流程的故障地图'。
技能综合信号特征、地址规律和调用栈语义,归纳根因:ECSConnection 对象的引用计数管理存在问题,跨线程传递时生命周期管理不匹配,导致对象被释放后仍有 weak_ptr 试图访问。
四、责任定界:从路径到归属
崩溃发生在哪个模块?谁该负责?这是 CppCrash 分析中容易扯皮的环节。
技能基于 SO 路径归属自动定界:
/data/storage/el1/bundle/ 开头 → 应用侧模块
/system/ 开头 → 系统侧模块
本案例中,崩溃模块 /data/storage/el1/bundle/libs/arm64/libimsdk.so 位于应用数据目录,责任方明确为应用——虽然崩溃在 C++运行时库,但真正的问题是应用侧的 ECSConnection 生命周期管理。这种结构化的定界方式,让'踢皮球'成为历史。
五、结构化报告:从诊断到闭环
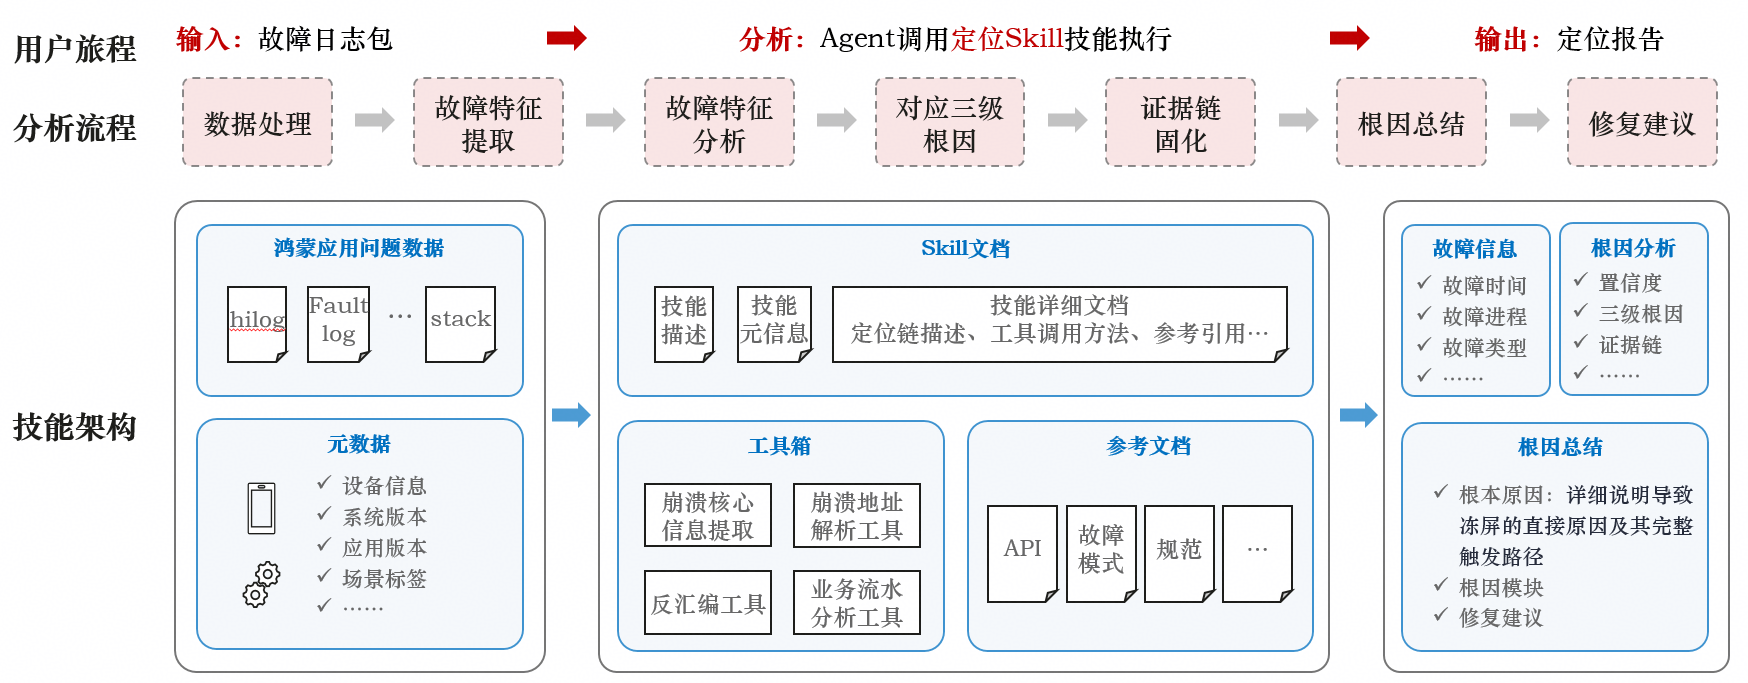
技能最终输出一份完整的分析报告,包含:
故障基本信息(时间、进程、信号、地址)
根因分析(含可信度评估)
完整证据链(信号语义、地址特征、寄存器分析、调用栈关键帧)
根本原因(直接原因、深层原因、触发路径)
根因模块定界
修复建议
从崩溃发现到根因定位到修复落地,形成完整的诊断闭环。
六、 技能优势总结
⚡效率跃升:从'人肉排查'到'自动诊断',以往数天的排查周期缩短至数分钟。技能自动化了信号识别、地址解码、调用栈解析等繁琐步骤。
📦开箱即用:所有分析工具(reliability_analyze、extract_hilog、llvm-addr2line、llvm-objdump)均已内置,开发者只需提供日志即可启动全流程分析。
🎯 精准定位:依托鸿蒙核心子系统参考知识库,能够对系统级调用栈进行精准解读——无论是 UAF 的 0x6b 地址特征识别,还是寄存器状态的关联分析,技能都能捕捉人眼难以察觉的细节。
🧩 诊断闭环:覆盖从 ArkTS 侧异常到跨语言内存泄漏再到 Native 层崩溃的全链路 DFX 诊断体系,补齐了鸿蒙系统 Native 崩溃诊断的最后一块拼图。
回到那个案例:如果没有这套技能,开发者可能需要数天时间逐一排查空指针、内存泄漏、多线程竞争等可能性。面对 _release_weak() 的调用栈,没有经验的开发者可能怀疑是 C++运行时库的 bug。
而现在,通过信号识别→地址解码→调用栈解析→根因定位的系统化流程,崩溃密码被精准破译,修复方向一目了然。
CppCrash 故障分析技能——让每一次 Native 崩溃,都成为一次可解决的已知问题。
即刻体验:让 AI 成为你的 HarmonyOS 故障定位专属助手。
开发者可以通过登录 GitCode 官网,搜索“OpenHarmony-SIG/developtools_dfx_skills”获取你的专属助手,有效提升 HarmonyOS 应用开发效率,欢迎大家使用!
HarmonyOS DFX Skills 代码仓库:https://gitcode.com/openharmony-sig/developtools_dfx_skills
🔗 官网开发者学堂视频:https://developer.huawei.com/consumer/cn/training/result?type2List=201783644516849879&orderBy=1&courseType=5
🔗 社区 DFX 专题文章: https://developer.huawei.com/consumer/cn/forum/subject/2101218731402391001
【扫码加入 HarmonyOS DFX 技术交流群】


