Cloudflare 已经对默克尔树证书(MTC)进行了测试,并将其作为传统证书链的替代方案。根据 Chrome 实验报告,其中位数性能提升了 9%。该方法将证书数据批量打包到一个仅支持追加的默克尔树中,使客户端能够通过紧凑的包含证明来验证证书,而无需传输完整的证书链。Cloudflare 将测得的大部分性能提升归因于消除了中间证书;该实验使用的是经典签名,而非后量子签名。
基于 InfoQ 先前报道的方法,Cloudflare 详细阐述了基于地标点的验证机制以及独立透明度日志共签方,如何在大规模场景下支撑证书签发与全链路核验。
该实验针对 Cloudflare 免费套餐中的特定域名,向 50% 的 Chrome Beta 146 用户分发了数十亿个 MTC。Cloudflare 于 2026 年 8 月结束了这项实验,目前,他们正在开发一个支持 MTC 签发的公共证书颁发机构(CA),并计划于 2027 年初将其纳入 Chrome 抗量子根存储库(具体情况取决于评估结果)。
Cloudflare 首席执行官 Matthew Prince 在新闻稿中表示:
在量子计算机具备破解能力之前完成 Web 安全体系升级,是互联网发展史上难度最高的跨主体协同挑战之一。
后量子密码学给 Web 公钥基础设施(Web PKI)带来了可扩展性挑战。据 Cloudflare 称,后量子签名的大小可能是经典签名的大约 40 倍,这会增加带宽和存储需求。
MTC 将证书签发与透明度日志记录相结合。证书颁发机构(CA)不再逐个签署证书,而是将证书数据记录在仅支持追加的默克尔树中,并对检查点进行签名。客户端通过加密证明来验证证书是否包含在树中。
Cloudflare 使用自动证书管理环境(ACME)协议来验证域名所有权。独立镜像共签方会验证并存储更新后的树状态,这有助于检测日志视图不一致的情况,并在原始日志不可用时保留签发记录。
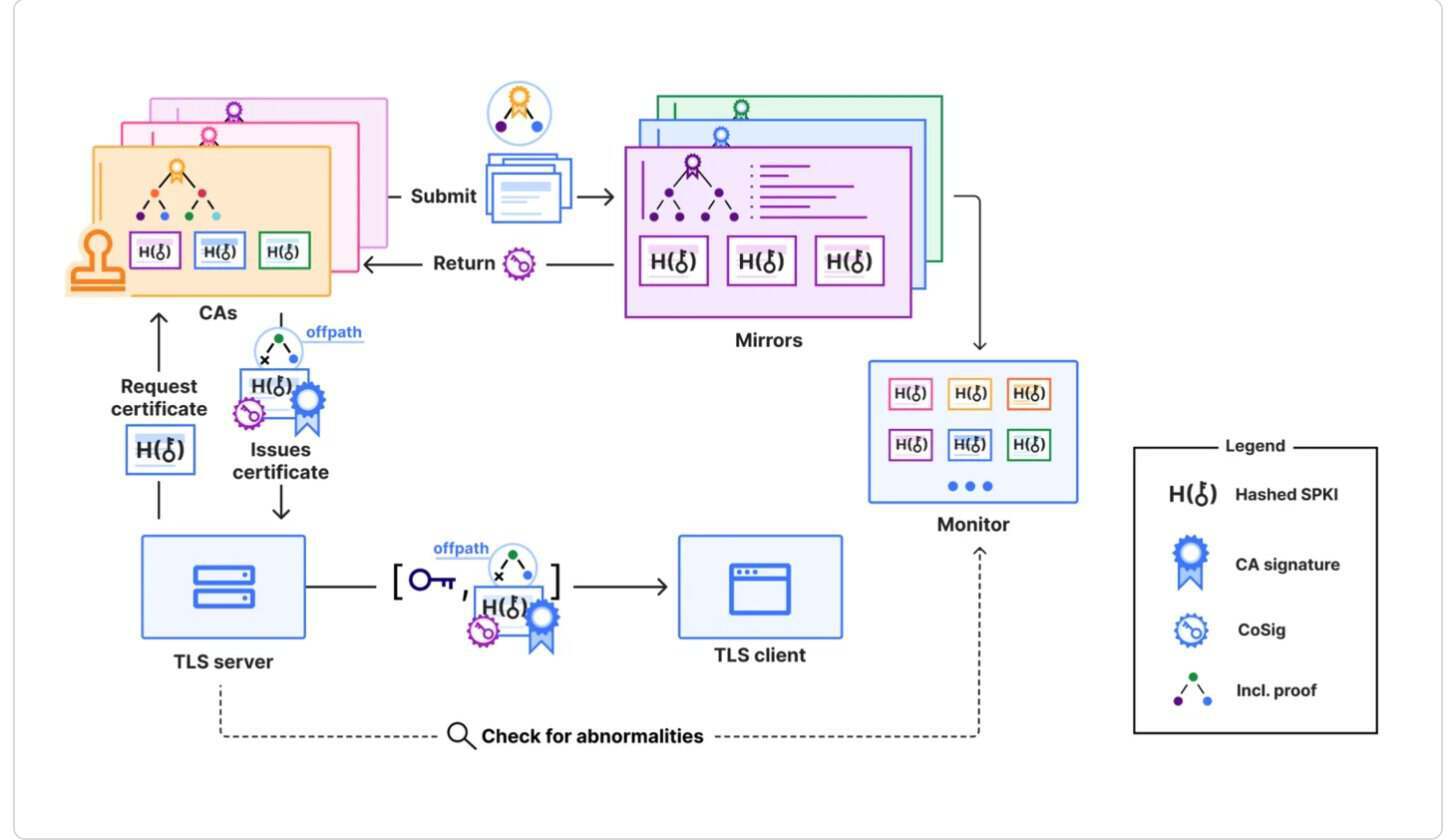
MTC 签发与独立日志镜像(图片来源:Cloudflare 博客)
地标相对证书进一步减少了 TLS 握手数据量。Cloudflare 向客户端分发经过身份验证的地标,客户端通过加密证明来验证证书是否包含其中。服务器仍然需要证明其持有的私钥。在通常情况下,握手过程会传输一个公钥、一个签名以及一个小于 1 KB 的包含证明。
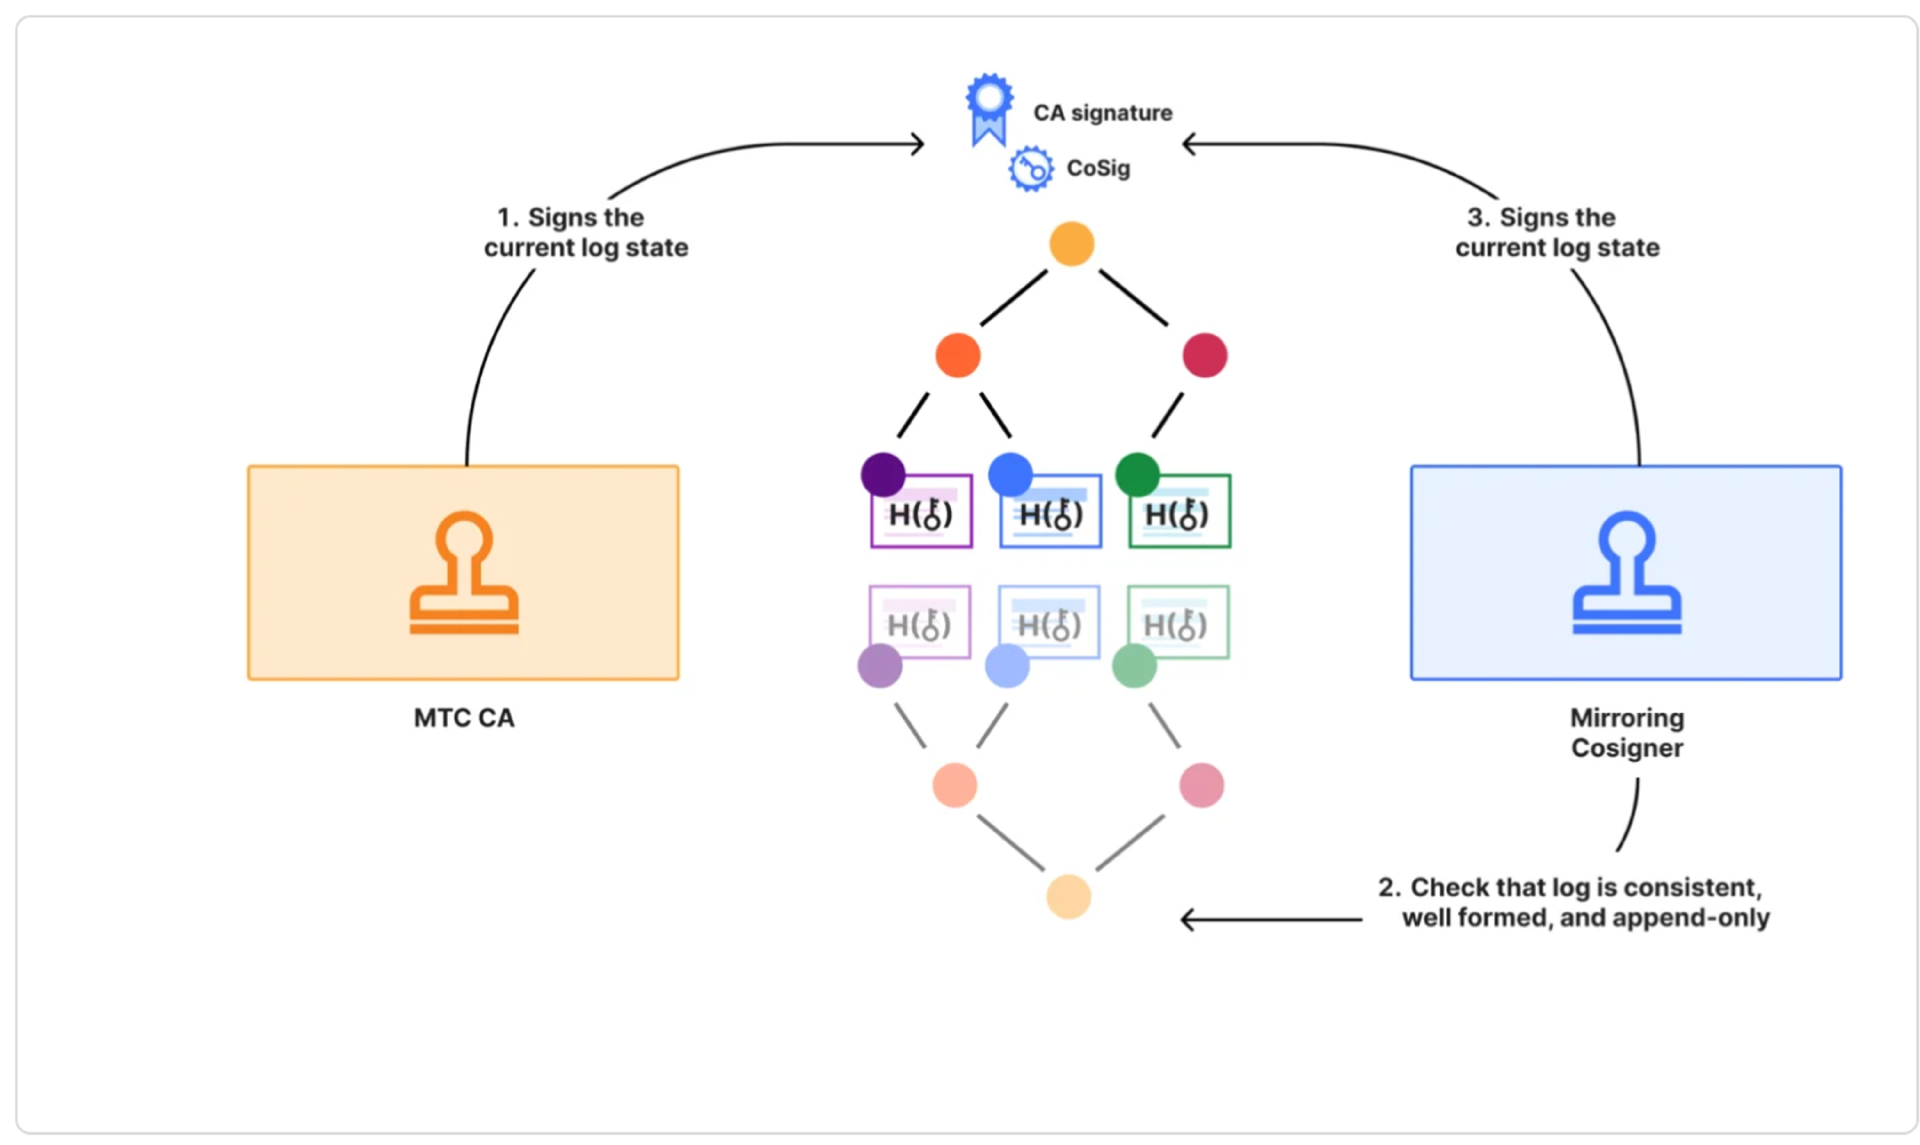
基于预分发默克尔树地标的相对证书核验机制(图片来源:Cloudflare 博客)
客户端可能是新安装的、处于离线状态,或未安装相关地标更新。因此,服务器必须保留一个独立的 MTC 证书作为备用方案。Cloudflare 指出,要实现更广泛的部署,还有其他许多工作要做,包括独立的生产级监控、多样化的证书颁发机构(CA)和共签方生态系统,以及浏览器支持。
针对 Cloudflare 的公告,SSL.com 二级技术支持专家 Alicja Tendaj 在 LinkedIn 上就证书撤销和事件处理提出了疑问:
由于有效期比较短且信任根基于树形结构,旧版 OCSP 和 CRL 方案中的许多内容,如今都变成了一个问题:如何尽快停止包含某个证书。
Cloudflare 计划推出的公共 CA,将需要在通过 Chrome 抗量子根存储库(Root Store)获得 MTC 签发信任之前进行评估。该公司表示,生产环境部署将有助于确定该方案能否在互联网规模下保持透明度、互操作性和可用性。
声明:本文为 InfoQ 翻译,未经许可禁止转载。
原文链接:https://www.infoq.com/news/2026/11/cloudflare-merkle-certificates/


